Security Awareness für den Mittelstand

Machen Sie Ihre Mitarbeitenden zu einem starken Teil Ihrer IT-Sicherheit.

Trainieren Sie den sicheren Umgang mit verdächtigen E-Mails, gefälschten Rechnungen und täuschend echten Anfragen. Mit automatisierten Lerninhalten und Phishing-Simulationen schaffen Sie Aufmerksamkeit, ohne den Arbeitsalltag unnötig zu belasten.
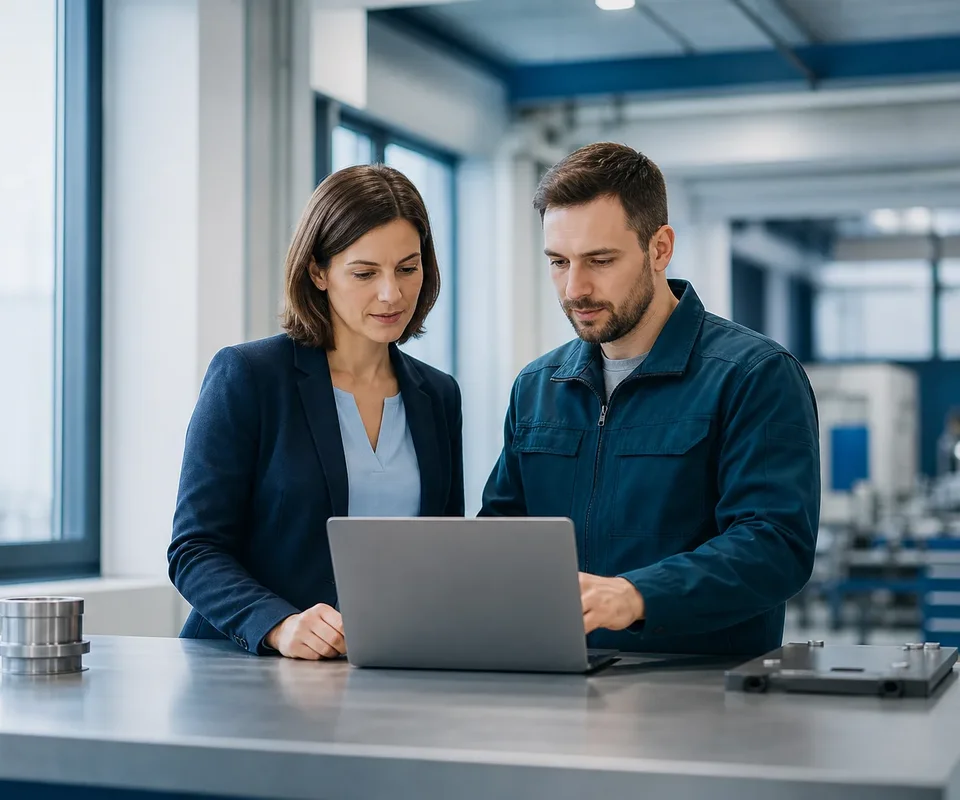
Mitarbeitende eines Maschinenbauunternehmens besprechen eine Sicherheitsunterweisung.
KI-generiertes Bild

Phishing darf nicht zur Unterbrechung der Produktion führen

Klarer Rahmen für nachhaltige Sensibilisierung

Der Security Awareness Service verbindet praxisnahe Übungen mit einer strukturierten Auswertung. Damit wird aus einer einzelnen Maßnahme ein planbarer Prozess für Unternehmen.

Messbar
E-Trainings, Phishing-Simulationen und Benchmarking sorgen für belastbare Resultate.
Automatisiert
Wiederkehrende Trainings- und Simulationsabläufe sorgen für einen hohen Lerneffekt.
Individuell
Lerninhalte können an verschiedene Zielgruppen im Unternehmen angepasst werden.

Ein Gedanke, der bleibt

Technik schützt Systeme. Sicherheitsbewusste Menschen stärken den Schutz im Arbeitsalltag.

Wissen für Ihre Entscheidung

Security Awareness für mittelständische Unternehmen

Maschinenbauer und andere Mittelständler mit eigener Produktion bearbeiten täglich Anfragen, Bestellungen, Rechnungen und Lieferantendaten per E-Mail. Solche vertrauten Abläufe können für Phishing genutzt werden. Der Security Awareness Service von Skyfillers unterstützt Mitarbeitende dabei, verdächtige Nachrichten besser zu erkennen und angemessen zu reagieren. Dabei verbinden wir automatisierte Trainings mit realistischen Phishing-Simulationen und einer nachvollziehbaren Auswertung.

Warum E-Mail-Risiken Produktionsabläufe betreffen können

Im produzierenden Mittelstand sind E-Mails ein zentraler Arbeitskanal. Einkauf, Disposition, Buchhaltung, Vertrieb und Service stimmen sich mit Kunden, Lieferanten und internen Fachbereichen ab. Angreifer nutzen diese Routinen, indem sie beispielsweise Zahlungsdaten ändern, eine bekannte Lieferantenadresse nachahmen oder eine dringende Anfrage vortäuschen. Eine Nachricht kann besonders überzeugend wirken, wenn sie sich auf reale Projekte, Bestellungen oder Ansprechpartner bezieht.

Ein Security Awareness Service setzt deshalb bei der menschlichen Entscheidung an. Mitarbeitende lernen, Warnsignale zu prüfen, Auffälligkeiten einzuordnen und im Zweifel einen sicheren Klärungsweg zu wählen. Das ersetzt technische Schutzmaßnahmen nicht. Es ergänzt sie dort, wo eine E-Mail trotz Filter im Postfach ankommt oder eine Anfrage über einen vertraut wirkenden Kontakt erfolgt.

Für mittelständische Unternehmen ist der Nutzen konkret: Teams können bei digitalen Auffälligkeiten bewusster handeln, bevor Prozesse rund um Rechnungen, Lieferkettenkommunikation oder Kundenaufträge beeinträchtigt werden.

Phishing-Simulationen und Trainings sinnvoll einsetzen

Realistische Phishing-Simulationen bilden typische Situationen nach, ohne Mitarbeitende an den Pranger zu stellen. Sie zeigen, wie überzeugend täuschende Nachrichten aufgebaut sein können und an welchen Stellen ein zweiter Blick wichtig ist. Das Ziel ist ein sicherer Umgang mit digitalen Anfragen, nicht die Bewertung einzelner Personen.

Automatisierte E-Trainings vermitteln Wissen in gut planbaren Einheiten. Inhalte lassen sich an verschiedene Zielgruppen anpassen, etwa an Beschäftigte in Verwaltung, Einkauf, Finanzwesen oder Vertrieb. So erhalten Mitarbeitende Informationen, die an ihren Arbeitsalltag anknüpfen.

Fachbegriffe werden dabei verständlich eingeordnet: Phishing bezeichnet zum Beispiel den Versuch, über gefälschte Nachrichten an Daten zu gelangen oder Handlungen auszulösen.

  • Simulationen machen typische Angriffsmuster greifbar.
  • Trainings vertiefen die passenden Verhaltensweisen.
  • Wiederholung unterstützt einen dauerhaften Lernrhythmus.

Lernfortschritte auswerten und Maßnahmen weiterentwickeln

Ein einzelnes Sicherheitstraining liefert nur einen begrenzten Eindruck. Entscheidend ist, ob Themen verstanden werden und wo im Unternehmen weiterer Bedarf für Unterstützung besteht. Das intelligente Benchmarking schafft dafür eine Grundlage. Es hilft, Lernstände und Entwicklungspotenziale über die Zeit nachvollziehbar zu betrachten.

Verantwortliche erhalten damit eine bessere Orientierung für die nächsten Maßnahmen. Statt alle Mitarbeitenden mit denselben Inhalten zu versorgen, können Trainings bedarfsgerechter geplant werden. Das kann insbesondere für Unternehmen mit unterschiedlichen Arbeitsplätzen hilfreich sein, in denen nicht jedes Team denselben Kontakt zu E-Mails, Rechnungsprozessen oder Lieferantenkommunikation hat.
Sicherheit im E-Mail-Alltag gezielt stärken

Technische Schutzmaßnahmen bleiben wichtig. Gut vorbereitete Mitarbeitende ergänzen sie dort, wo täuschend echte E-Mails und ungewöhnliche Anfragen eine persönliche Entscheidung erfordern.

01

Risiken realistisch erkennen

Spear-Phishing-Simulationen greifen typische Täuschungsmuster auf. Ihre Teams üben, verdächtige Nachrichten vor einer folgenreichen Handlung einzuordnen.

02

Lernen passend zum Bedarf

Automatisierte E-Trainings und individuell angepasste Inhalte geben Mitarbeitenden genau die Themen, die für ihre Rolle und ihren Wissensstand relevant sind.

03

Fortschritte messbar machen

Das Benchmarking zeigt auf einen Blick, wo zusätzlicher Lernbedarf besteht. So können Sie die richtigen Maßnahmen priorisieren und gezielt weiterentwickeln.

04

Aufwand im Rahmen halten

Wiederkehrende Trainings- und Simulationsabläufe lassen sich automatisieren. Das entlastet Verantwortliche und schafft einen kontinuierlichen Lernrhythmus.

Häufige Fragen zum Security Awareness Service

Hier finden Sie Antworten rund um die wichtigsten Fragen, die wir zum Security Awareness Service oft gestellt bekommen.

Für welche Mitarbeitenden sind die Trainings geeignet?

Die Trainings eignen sich für Teams mit E-Mail- und digitalen Arbeitsplätzen, etwa in Verwaltung, Einkauf, Buchhaltung, Vertrieb oder Service. Dabei spielen auch die Rollen im Unternehmen, Vorkenntnisse und typische Kommunikationssituationen eine wichtige Rolle.

Was passiert bei einer Phishing-Simulation?

Eine Simulation bildet eine täuschend echte, aber kontrollierte Phishing-Situation nach. Sie zeigt, welche Muster Aufmerksamkeit erfordern. Die Ergebnisse helfen dabei, passende Lerninhalte abzuleiten und die nächste Maßnahme sinnvoll zu planen.

Sind Phishing-Simulationen für die Empfänger erkennbar?

Simulationen sollen typische Angriffsmuster realistisch abbilden und als Lernimpuls dienen. Sie bestimmen selbst, welche Szenarien, Kommunikationsregeln und Auswertungen zu Ihrer Unternehmenskultur und Ihren Zielen passen.

Wie viel Aufwand entsteht für unsere IT oder Verwaltung?

Automatisierte Trainings und Simulationen reduzieren wiederkehrende manuelle Schritte. Der konkrete Aufwand ist von der Zahl der Beschäftigten, den Zielgruppen, den gewünschten Inhalten und vorhandenen Abläufe abhängig. Grundsätzlich ist die Verwaltung der Trainings jedoch sehr einfach.

Sprechen wir über Ihre Sicherheitskommunikation

Über Ihr Unternehmen
Ihr Bedarf
Geplante Nutzerzahl *
Ihre Kontaktdaten